
Microsoft 365 sicher einrichten: Die wichtigsten Sicherheitseinstellungen für KMU
Ein neu eingerichteter Microsoft-365-Mandant ist funktionsfähig, aber nicht sicher konfiguriert. Microsoft liefert bewusst offen aus, damit nichts blockiert, was ein Kunde brauchen könnte. Die Absicherung ist Aufgabe des Kunden, und genau dieser Schritt bleibt in vielen Unternehmen aus, weil die Umgebung ja läuft.
Die Microsoft-365-Sicherheit hängt fast vollständig an einem Dutzend Einstellungen, die sich in wenigen Stunden setzen lassen und den Großteil der typischen Angriffe abfangen.
Dieser Ratgeber geht diese Einstellungen der Reihe nach durch, in der Reihenfolge ihrer Wirkung, und benennt jeweils die Nebenwirkungen, mit denen im Alltag zu rechnen ist.
Warum der Auslieferungszustand nicht ausreicht
Microsoft optimiert die Standardeinstellungen auf Funktionsfähigkeit, nicht auf Sicherheit. Externe Freigaben sind erlaubt, Gastkonten lassen sich frei einladen, veraltete Anmeldeverfahren bleiben aktiv, und ohne Zutun ist kein zweiter Faktor erzwungen.
Für den Betrieb ist das komfortabel, für die Sicherheit fatal. Ein Angreifer, der ein Passwort per Phishing erbeutet hat, kann sich in einem unveränderten Mandanten regulär anmelden. Es gibt keine technische Hürde und keinen Alarm.
Diese Aufgabenteilung ist kein Versehen, sondern Bestandteil des Modells der geteilten Verantwortung. Was das für Ihre Zuständigkeit bedeutet, erklärt der Ratgeber zur Cloud-Sicherheit im Mittelstand.
Warum das zählt: Ein Mandant im Auslieferungszustand ist kein sicherer Ausgangspunkt, sondern eine offene Baustelle.
Schritt 1: Multi-Faktor-Authentifizierung erzwingen
Die wirksamste Einzelmaßnahme, und zwar mit deutlichem Abstand. Sie sorgt dafür, dass ein gestohlenes Passwort für sich genommen wertlos ist.
Wichtig ist die Vollständigkeit. Ausnahmen für die Geschäftsführung, für Dienstleister oder für Konten, die an Schnittstellen hängen, sind genau die Lücken, die gesucht werden. Wo eine Ausnahme technisch unvermeidbar ist, gehört sie dokumentiert, zeitlich begrenzt und durch andere Maßnahmen abgesichert.
Ebenso wichtig: veraltete Anmeldeverfahren deaktivieren. Sie umgehen den zweiten Faktor grundsätzlich, weil sie ihn technisch nicht unterstützen. Solange sie aktiv sind, ist die Multi-Faktor-Authentifizierung nur scheinbar durchgesetzt.
Schritt 2: Administratorrechte trennen
In kleineren Umgebungen arbeitet der Administrator meist mit demselben Konto, mit dem er auch Mails liest. Trifft dieses Konto eine Phishing-Nachricht, verliert das Unternehmen nicht ein Postfach, sondern die Kontrolle über den gesamten Mandanten.
- Getrennte Administratorkonten ohne Postfach und ohne Lizenz für Office-Anwendungen
- Höchstens zwei bis drei globale Administratoren, alles Weitere über spezialisierte Rollen
- Ein Notfallkonto mit einem langen, ausgedruckten Passwort, ausgenommen von den Zugriffsregeln und mit überwachter Anmeldung
- Regelmäßige Kontrolle, wer welche Administratorrolle tatsächlich noch braucht
Das Notfallkonto klingt widersprüchlich, ist aber notwendig: Eine fehlerhafte Zugriffsregel kann sonst alle Administratoren gleichzeitig aussperren, und das lässt sich ohne dieses Konto nur über den Support des Herstellers wieder auflösen.
Schritt 3: Anmeldungen einschränken
Über bedingte Zugriffsregeln lässt sich festlegen, unter welchen Umständen eine Anmeldung überhaupt zulässig ist. Das ist der Punkt, an dem aus Grundschutz eine ernsthafte Absicherung wird.
- Anmeldungen aus Ländern sperren, in denen Sie keine Mitarbeiter und keine Dienstleister haben
- Zugriff auf Unternehmensdaten nur von verwalteten oder als konform bewerteten Geräten
- Erneute Anmeldung nach festgelegter Zeit erzwingen, damit gestohlene Sitzungen nicht unbegrenzt gültig bleiben
- Riskante Anmeldungen automatisch blockieren oder einen zweiten Faktor nachfordern
Die Ländersperre ist die Maßnahme mit dem besten Verhältnis von Aufwand zu Wirkung. Sie ist in zwanzig Minuten eingerichtet und blockiert einen erheblichen Teil der automatisierten Anmeldeversuche. Reisende Mitarbeiter brauchen dafür eine dokumentierte Ausnahmeregelung.
Wichtig ist die Reihenfolge beim Einführen dieser Regeln. Jede neue Regel läuft zunächst im reinen Meldemodus, in dem sie protokolliert, aber nicht blockiert. Nach ein bis zwei Wochen sehen Sie in der Auswertung, wen sie treffen würde, und können Ausnahmen sauber klären, bevor jemand ausgesperrt wird.
Schritt 4: Postfächer absichern
Das Postfach ist bei den meisten Vorfällen der Ausgangspunkt. Drei Einstellungen sind hier entscheidend und alle drei schnell gesetzt.
Erstens automatische Weiterleitungen nach außen unterbinden. Angreifer richten sie ein, um nach dem Verlust des Zugangs weiter mitzulesen. In einem unveränderten Mandanten ist das für jeden Nutzer selbst möglich, ohne dass es jemand merkt.
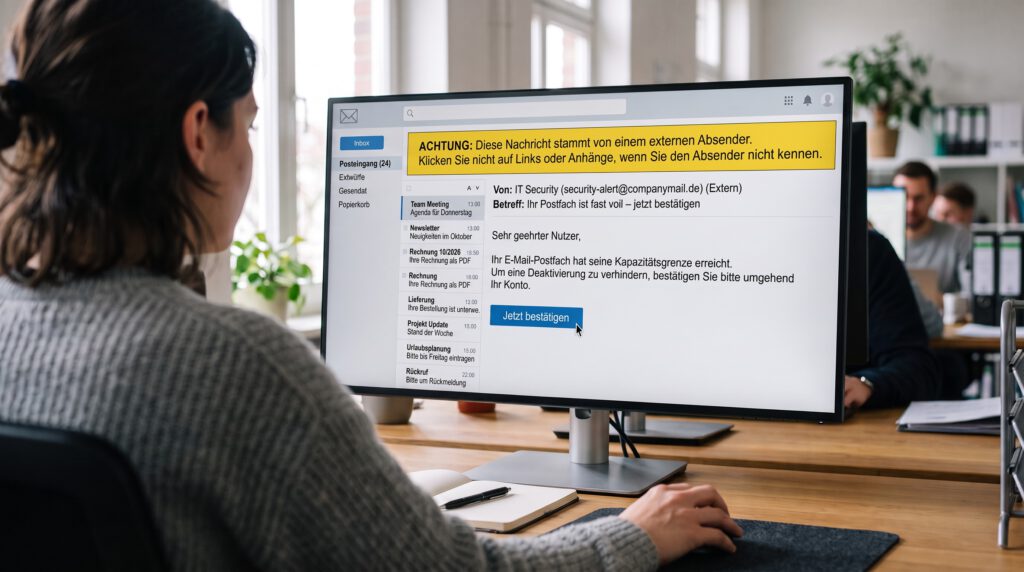
Zweitens externe Nachrichten sichtbar markieren. Ein farbiger Hinweis am Anfang jeder Mail von außen kostet nichts und wirkt genau in dem Moment, in dem eine Nachricht vorgibt, von einem Kollegen zu kommen.
Schritt 5: Freigaben und Gastkonten kontrollieren
In gewachsenen Umgebungen ist dies der Bereich mit den meisten Überraschungen. Freigabelinks ohne Ablaufdatum, öffentlich zugängliche Ordner, Gastkonten aus Projekten, die vor Jahren endeten.
Sinnvoll sind anonyme Freigabelinks unternehmensweit deaktiviert, ein Standardablauf von dreißig Tagen für alle übrigen Links, Gasteinladungen nur durch berechtigte Personen und eine quartalsweise Kontrolle der externen Zugriffe.
Rechnen Sie bei der ersten Bereinigung mit Rückfragen aus dem Betrieb, weil vereinzelt Links tatsächlich in Verwendung sind. Kündigen Sie die Umstellung deshalb an, statt sie still einzuschalten.
Für die laufende Kontrolle lohnt sich ein wiederkehrender Termin statt einer einmaligen Aufräumaktion. Einmal im Quartal eine halbe Stunde: Welche Gastkonten haben sich seit sechs Monaten nicht angemeldet, welche Freigabelinks sind noch offen, welche Teams sind verwaist? Was regelmäßig geprüft wird, wächst nicht wieder zu.
Sinnvoll ist außerdem, wer überhaupt Gäste einladen darf. Im Auslieferungszustand darf das jeder Nutzer. Eine Einschränkung auf wenige Personen macht die Zusammenarbeit kaum langsamer, verhindert aber, dass sich der Kreis externer Zugriffe unbemerkt ausweitet.
Schritt 6: Protokollierung und Sicherung
Zwei Punkte, die nicht schützen, aber im Ernstfall über die Aufklärbarkeit entscheiden.
Die erweiterte Protokollierung ist in vielen Lizenzen enthalten, aber nicht überall automatisch aktiv, und die Aufbewahrungsdauer ist begrenzt. Wird ein Vorfall erst nach Monaten entdeckt, sind die entscheidenden Anmeldedaten möglicherweise nicht mehr vorhanden. Wer längere Zeiträume braucht, muss die Protokolle exportieren.
Die zweite Lücke ist die Datensicherung. Microsoft sichert die Infrastruktur, nicht Ihre Inhalte. Für Postfächer, Dateien und Teams braucht es eine eigene Lösung, wie im Ratgeber zur 3-2-1-Backup-Regel beschrieben.
Warum das zählt: Ohne Protokolle lässt sich nach einem Vorfall nicht feststellen, welche Daten abgeflossen sind — und genau das fragt die Datenschutzaufsicht.
Zum Abschluss ein Hinweis zur Dokumentation. Halten Sie fest, welche Einstellungen Sie mit welcher Begründung gesetzt haben und wo Ausnahmen bestehen. Beim nächsten Wechsel des Dienstleisters oder bei einer Prüfung ist das die Unterlage, nach der gefragt wird — und ohne sie beginnt jede Analyse wieder bei null.
Häufige Fragen
Wie lange dauert die Absicherung eines Mandanten?
Für ein Unternehmen mit fünfzig Arbeitsplätzen sind es typischerweise ein bis zwei Tage für die Einrichtung, plus eine Begleitphase von zwei bis drei Wochen für Rückfragen und Ausnahmen aus dem Betrieb.
Brauchen wir dafür teurere Lizenzen?
Die Grundlagen wie zweiter Faktor, Weiterleitungssperre und Freigabekontrolle sind in den gängigen Business-Plänen enthalten. Für bedingte Zugriffsregeln in vollem Umfang und risikobasierte Anmeldungen ist eine höhere Lizenzstufe nötig.
Merken die Mitarbeiter die Umstellung?
Beim zweiten Faktor ja, für einige Tage. Bei den übrigen Einstellungen fällt es meist nur dort auf, wo bisher anonyme Freigabelinks genutzt wurden. Eine kurze Vorankündigung erspart den Großteil der Rückfragen.
Gilt das auch für Microsoft 365 Business Basic?
Ja, die zentralen Einstellungen sind auch dort verfügbar. Lediglich die erweiterten Zugriffsregeln und die längere Protokollaufbewahrung setzen höhere Pläne voraus.
Ihren Mandanten sauber aufsetzen
Wir richten Microsoft-365-Umgebungen so ein, dass sie den typischen Angriffen standhalten, ohne die Arbeit auszubremsen: zweiter Faktor vollständig durchgesetzt, getrennte Administratorkonten, kontrollierte Freigaben und eine eigene Datensicherung.
Bestehende Mandanten prüfen wir und übergeben eine priorisierte Liste der offenen Punkte.

